Quelles extensions Chrome LinkedIn détecte-t-il en 2026, et quel risque pour votre compte ?
Les extensions Chrome détectées par LinkedIn se comptent en milliers : BleepingComputer en a relevé 6 236 en avril 2026, parmi lesquelles des outils de prospection, de rédaction et de recherche d'emploi. LinkedIn teste les fichiers que chaque extension expose aux pages web. Aucune restriction n'est publiquement liée à la seule présence d'une extension : l'automatisation est le vrai risque.
En bref : En 2026, LinkedIn détecte plusieurs milliers d'extensions Chrome (6 236 relevées par BleepingComputer en avril) en testant des fichiers que les extensions exposent aux pages web, et ne le conteste pas. Aucune restriction n'a été publiquement liée à la seule présence d'une extension : le risque vient du comportement (invitations, messages, scraping), interdit par l'article 8.2. Un outil cloud évite le scan mais pas la règle.
- LinkedIn sonde des milliers d'extensions Chrome (6 236 selon BleepingComputer, avril 2026) et reconnaît détecter certaines extensions, tout en contestant l'usage que lui prête le rapport BrowserGate.
- La détection repose sur les ressources que l'extension expose aux pages web : toutes les extensions ne sont donc pas repérables.
- Aucun cas public vérifié de compte restreint à cause de la seule présence d'une extension : ce sont les actions automatisées qui déclenchent les restrictions.
- Les conditions de LinkedIn (article 8.2) interdisent extensions et logiciels d'automatisation ou de scraping, qu'ils soient locaux ou dans le cloud.
- Les extensions de lecture exposent surtout à un risque RGPD : la CNIL a sanctionné KASPR de 240 000 € en décembre 2024.
- Repère d'éditeur : au plus 20 invitations par jour ouvré et environ 100 par semaine ; un seul outil par compte.
LinkedIn détecte-t-il vraiment les extensions Chrome installées ?
Oui, LinkedIn détecte bien certaines extensions Chrome installées sur le navigateur de ses visiteurs, et ne le conteste pas. Un script chargé sur le site teste la présence de milliers d'extensions ; en avril 2026, BleepingComputer en a relevé 6 236. En revanche, détecter une extension n'est pas la même chose que restreindre un compte à cause d'elle.
Ce qui est établi, et par qui
Le 3 avril 2026, BleepingComputer a décrit un script JavaScript qui vérifie 6 236 extensions. Un script comparable, signalé en 2025, n'en détectait qu'environ 2 000. Le média précise que LinkedIn ne conteste pas détecter des extensions précises : l'entreprise dit s'en servir pour protéger la plateforme et ses membres.
Le 5 avril 2026, The Next Web a détaillé la même affaire, baptisée « BrowserGate » : un système que LinkedIn appelle « Spectroscopy », dans un paquet JavaScript de 2,7 Mo, sonde plus de 6 000 extensions avec jusqu'à 6 222 requêtes simultanées, puis transmet les résultats à son système de suivi. Les deux médias s'appuient sur un rapport de l'association Fairlinked e.V.
Ce qui est contesté
LinkedIn juge les allégations du rapport « plain wrong » (« complètement fausses ») et affirme ne pas utiliser ces données pour déduire des informations sensibles sur ses membres. Elle rattache le rapport à un litige avec le développeur d'une extension appelée Teamfluence, qu'elle dit avoir restreint pour violation de ses conditions ; selon The Next Web, un tribunal de Munich a rejeté en janvier 2026 la demande d'injonction de ce développeur.
BleepingComputer n'a pas pu vérifier ni l'usage réel des données collectées, ni l'affirmation du rapport selon laquelle plus de 200 produits concurrents des outils commerciaux de LinkedIn (dont Apollo, Lusha et ZoomInfo) seraient visés. Dans ce guide, ces deux points restent donc des allégations, pas des faits.
Ce que ce guide ajoute
Nous séparons ici trois questions distinctes : la détection (technique), la sanction (comportementale) et le droit (conditions d'utilisation, RGPD). C'est cette séparation qui permet de décider quoi faire de son équipe commerciale. Notre guide sur les meilleures extensions Chrome pour la prospection B2B compare les outils eux-mêmes ; celui-ci traite du risque.
Comment fonctionne la détection d'extensions, techniquement ?
LinkedIn n'a pas besoin d'accéder à votre liste d'extensions : son script demande, pour chaque identifiant connu, un fichier que l'extension a rendu accessible aux pages web. Si le fichier répond, l'extension est installée. Le même script relève aussi des dizaines de caractéristiques de l'appareil, ce qui forme une empreinte de navigateur.
La méthode des ressources accessibles
Une extension Chrome déclare dans son manifeste une propriété `web_accessible_resources` : la liste des fichiers (images, scripts) qu'une page web a le droit de charger. D'après la documentation Chrome for Developers, aucune ressource n'est accessible par défaut, ce qui limite le risque de « fingerprinting » (un site qui détecte les extensions installées). Mais dès qu'une extension expose un fichier, une page peut le demander à l'adresse `chrome-extension://[identifiant]/[chemin]` et déduire la présence de l'extension selon la réponse.
BleepingComputer décrit exactement ce mécanisme : un fichier JavaScript au nom aléatoire tente d'accéder aux ressources associées à l'identifiant de chaque extension. Si la ressource répond, l'extension est présente.
Pourquoi toutes les extensions ne sont pas détectables
Seules les extensions qui exposent un fichier sont visibles par ce test. La documentation Chrome prévoit même une option, `use_dynamic_url`, qui remplace l'identifiant stable par un identifiant généré par session, ce qui rend l'identification plus difficile. Selon l'analyse publiée par La Growth Machine (relevé du 13 novembre 2026, une seule source, sans audit indépendant), 62 % des extensions testées (2 835 sur 4 550) exposaient bien le fichier demandé : environ quatre extensions sur dix ne seraient donc pas repérables par cette méthode.
Une empreinte d'appareil en plus
Selon The Next Web, le script collecte 48 caractéristiques matérielles et logicielles : nombre de cœurs du processeur, mémoire, résolution d'écran, fuseau horaire, langue, état de la batterie, matériel audio, capacité de stockage. Isolés, ces éléments sont banals ; combinés, ils peuvent identifier un navigateur même sans cookie. Le média rapporte aussi que l'empreinte est ajoutée en en-tête aux requêtes API de la session.
Quels navigateurs sont concernés ?
Le test repose sur le fonctionnement des extensions Chromium. BleepingComputer et The Next Web décrivent une détection dans les navigateurs basés sur Chromium (Chrome, Edge, Brave…). Pour Firefox, The Next Web parle d'une capacité d'empreinte « limitée mais pas forcément éliminée » ; La Growth Machine affirme n'avoir trouvé aucune trace du test sur Firefox ni Safari. Aucune de ces deux sources n'a publié de test reproductible : prenez-les comme des indications.
Combien d'extensions LinkedIn recherche-t-il, et quelles catégories ?
Les chiffres varient selon la date et la méthode : environ 2 000 extensions dans le script signalé en 2025, 6 236 relevées par BleepingComputer début avril 2026, plus de 6 000 selon The Next Web (6 167 en février 2026). La Growth Machine compte 4 934 identifiants dans la liste au 13 novembre 2026. Ces séries ne sont pas comparables entre elles.
Les chiffres, avec leur source
- ≈ 2 000 : script signalé en 2025 (BleepingComputer, qui).
- 6 236 : extensions vérifiées par le script, relevé de BleepingComputer du 3 avril 2026 ; LinkedIn reconnaît en détecter plus de 6 000.
- plus de 6 000 : d'après The Next Web (5 avril 2026), qui précise que le script lance jusqu'à 6 222 requêtes simultanées et que la liste comptait 6 167 extensions en février 2026.
- 4 934 : identifiants dans la liste au 13 novembre 2026 selon la page de La Growth Machine, qui est aussi un éditeur d'outil de prospection LinkedIn dans le cloud.
L'écart entre 6 236 (avril) et 4 934 (novembre) ne prouve pas que la liste a rétréci : les méthodes de comptage diffèrent (liste dans le code, identifiants vérifiés, déduplication). Retenez surtout l'ordre de grandeur : des milliers d'extensions, et une liste qui évolue.
Ce que contient la liste
D'après BleepingComputer, la liste ne se limite pas aux extensions liées à LinkedIn : elle comprend des outils de langue et de grammaire, des outils pour les professionnels de la fiscalité et d'autres fonctions sans rapport apparent. La page de La Growth Machine dénombre environ 860 outils de vente et de données (dont Apollo.io, Lusha et ZoomInfo) et de nombreuses extensions sans rapport, comme Grammarly et Adobe Acrobat ; selon elle, environ une extension sur trois se présente comme un outil d'IA.
Ce classement par catégorie vient d'un décompte par mots-clés que son auteur qualifie lui-même d'approximatif. Comme la liste est surtout un instrument de LinkedIn, être « dans la liste » ne signifie pas que l'extension est sanctionnée : la liste contient aussi des outils parfaitement banals.
Peut-on vérifier si votre extension y figure ?
Pas de façon officielle : LinkedIn ne publie pas sa liste. Des outils tiers proposent de chercher une extension, mais leur contenu dépend de leur auteur. Pour décider, mieux vaut raisonner sur l'usage de l'extension (lecture, enrichissement, automatisation) que sur sa présence dans une liste.
Mon compte LinkedIn peut-il être restreint à cause d'une extension détectée ?
LinkedIn n'a pas dit qu'il restreint un compte parce qu'une extension précise est installée. Ses règles publiées visent l'activité automatisée, et la déclaration produite par LinkedIn, citée par La Growth Machine, indique que le blocage réagit au comportement, pas à une extension donnée. Le risque réel est donc le comportement, avec la détection comme signal supplémentaire.
Ce que disent les textes de LinkedIn
L'aide LinkedIn sur les logiciels et extensions précise que LinkedIn n'autorise aucun logiciel tiers qui extrait des données, modifie l'apparence du site ou automatise une activité, « bots » et extensions de navigateur compris. Les conditions d'utilisation, en vigueur depuis le 3 novembre 2025, interdisent à l'article 8.2 d'utiliser des logiciels ou scripts pour copier les profils (la liste cite explicitement les modules d'extension et compléments de navigateur), d'utiliser des bots pour ajouter des contacts ou envoyer des messages, et de contourner les limites d'utilisation.
Ce que LinkedIn dit faire en cas d'infraction
La page « Activité automatique sur LinkedIn » demande, si votre compte est restreint pour activité automatisée, de désactiver le logiciel ou l'extension : le compte est réactivé automatiquement à l'heure indiquée dans la notification de suspension. LinkedIn y avertit aussi que de tels outils peuvent exporter des données sans le consentement de l'utilisateur.
Une preuve qui manque
La Growth Machine écrit n'avoir trouvé aucun cas public vérifié de compte restreint à cause d'une seule extension installée. L'absence de preuve n'est pas la preuve de l'absence : LinkedIn ne communique pas le motif précis d'une restriction. Notre lecture, prudente : une extension passive (traduction, rédaction) pose très peu de risque de sanction ; une extension qui agit sur le compte (invitations, messages, visites en série) en pose beaucoup, avec ou sans scan, parce que ses actions sont visibles dans le trafic.
Pour le détail de l'escalade (restriction d'une semaine, suspension, restriction définitive) et des seuils d'invitations, voir notre guide automatiser sa prospection LinkedIn : ce que risque votre compte.
Quel type d'outil est le plus risqué : extension, outil cloud ou extension de lecture ?
Aucun type d'outil n'est autorisé par LinkedIn, mais le risque n'est pas le même : l'extension qui automatise cumule détectabilité locale et signal comportemental, l'extension d'enrichissement pose surtout un risque de données, l'outil cloud supprime l'extension mais pas l'automatisation. Le tableau ci-dessous classe ces trois familles selon des critères vérifiables.
Les trois familles d'outils
- Extension d'automatisation : elle agit dans votre navigateur (invitations, messages, visites). Exemple : l'extension Chrome de lemlist, que Valentin Thomy, fondateur de Dealflow, installait dans son tutoriel lemlist, ou Waalaxy, dont la page officielle renvoie à une fiche sur le Chrome Web Store.
- Extension de lecture et d'enrichissement : elle lit les profils que vous consultez pour en extraire des coordonnées. Exemple : l'extension Chrome de Kaspr, qui donne en un clic les coordonnées d'un prospect sur son profil LinkedIn.
- Outil cloud : il tourne sur les serveurs de l'éditeur. Expandi se présente comme une plateforme cloud avec une adresse IP dédiée par pays et par compte ; HeyReach met en avant une boîte de réception centralisée et des limites par compte, sans détailler son architecture.
Tableau des risques par type d'outil
Relevé de novembre 2026, à partir des pages officielles de LinkedIn et des éditeurs citées plus bas. Les données du tableau sont reprises en texte ci-dessous.
- L'extension d'automatisation est présente dans le navigateur, peut être sondée par le script si elle expose un fichier, est interdite par l'article 8.2 et expose surtout au risque de volume et de rythme d'actions.
- L'extension de lecture est aussi présente dans le navigateur et interdite pour le scraping de profils ; son risque principal est juridique : données extraites et RGPD.
- L'outil cloud n'installe rien sur votre navigateur (sauf éventuelle extension de connexion), reste interdit s'il automatise, et ajoute le risque du partage d'identifiants ou de cookies.
Pourquoi « cloud » n'est pas synonyme de « sûr »
L'aide LinkedIn ne fait aucune différence d'architecture : « logiciels tiers » et « extensions de navigateur » sont visés ensemble. Un outil cloud évite le scan d'extensions, mais LinkedIn peut encore observer le rythme, les horaires, les adresses IP et les connexions. Expandi lui-même précise n'être pas un produit officiel de LinkedIn et que l'usage se fait « at your own risk » ; HeyReach indique de son côté n'être ni affilié à LinkedIn ni approuvé par lui. Ces mentions sont celles des éditeurs, relevées sur leurs sites.
Pour comparer ces outils sur le prix et les fonctions, voir nos guides Expandi : avis, prix et sécurité, HeyReach : avis et prix et alternatives à Waalaxy.
| Extension d'automatisation | Extension de lecture | Outil cloud | |
|---|---|---|---|
| Exemple | lemlist (extension) | Kaspr | Expandi |
| Dans votre navigateur | Oui | Oui | Non (sauf connexion) |
| Sondable par le scan | Si ID exposé | Si ID exposé | Pas d'extension à sonder |
| Autorisé par LinkedIn | Non (art. 8.2) | Non (scraping) | Non si automatisé |
| Risque principal | Volume et rythme | Données, RGPD | Identifiants partagés |
| Si compte restreint | Désactiver l'outil | Désactiver l'outil | Désactiver l'outil |
Quels risques juridiques et RGPD pour une extension qui lit les profils ?
Le risque juridique concerne surtout les extensions qui collectent des données personnelles. La CNIL a sanctionné KASPR de 240 000 € le 5 décembre 2024 pour une extension Chrome qui récupérait les coordonnées des profils LinkedIn consultés. La détection d'extensions par LinkedIn, elle, n'a fait l'objet d'aucune décision d'autorité ou de tribunal à notre connaissance.
La sanction KASPR, en clair
D'après le communiqué de la CNIL (décision du 5 décembre 2024, publiée le 19 décembre), KASPR commercialise une extension payante pour Chrome qui permet à ses clients d'obtenir les coordonnées professionnelles des personnes dont ils visitent le profil LinkedIn, à partir d'une base d'environ 160 millions de contacts. La CNIL a jugé que collecter les coordonnées de membres qui avaient limité leur visibilité excédait ce à quoi ils pouvaient raisonnablement s'attendre. Elle a aussi relevé un manquement sur la durée de conservation et une information des personnes commencée en 2022, quatre ans après le lancement de l'extension.
Ce que cela change pour un acheteur d'outil
Utiliser une extension de ce type ne vous met pas en cause à la place de l'éditeur, mais votre prospection reste soumise au RGPD : base légale, information des personnes, droit d'opposition. Notre guide prospection B2B et RGPD : les règles 2026 détaille ce que la CNIL attend pour l'email et LinkedIn, et celui sur l'export de contacts LinkedIn traite le cas des exports CSV. Pour Kaspr, nous avons un guide dédié.
Et le scan d'extensions lui-même ?
The Next Web rappelle que certaines catégories d'extensions ciblées (religion, opinions politiques, recherche d'emploi, neurodivergence) pourraient révéler des données sensibles au sens du RGPD, et que l'autorité irlandaise de protection des données a infligé à LinkedIn une amende de 310 M€ en octobre 2024 pour de la publicité ciblée sans base juridique valable (affaire distincte). LinkedIn conteste toute utilisation de ces données pour déduire des informations sensibles. C'est un débat ouvert : aucune décision ne l'a tranché.
Quels volumes d'actions LinkedIn rester sous le radar ?
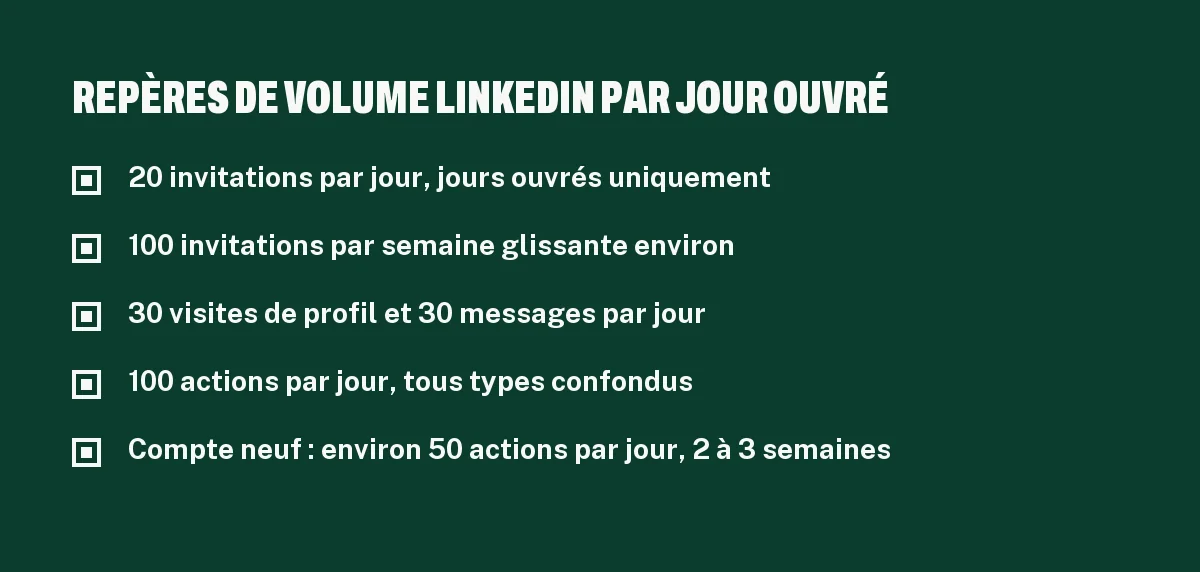
LinkedIn ne publie aucun plafond chiffré. Le repère le plus cité vient de lemlist : au maximum 20 invitations par jour ouvré, 30 visites de profil, 30 messages et 100 actions par jour tous types confondus, avec un quota réel d'environ 100 invitations par semaine glissante. Ce sont des repères d'éditeur, pas des garanties.
Les repères de lemlist, relevés en novembre 2026
Selon le centre d'aide de lemlist :
- Invitations : 20 par jour au maximum, en jours ouvrés uniquement ;
- Visites de profil, messages, abonnements : 30 par jour chacun ;
- Commentaires et mentions J'aime : environ 20 par jour ;
- Toutes actions confondues : 100 par jour au maximum ;
- Compte neuf ou inactif : démarrer vers 50 actions par jour au total et réduire toutes les limites pendant 2 à 3 semaines.
lemlist signale aussi que les invitations envoyées à la main ou par un autre outil comptent dans le même quota, et que l'automatisation se remarque surtout sur les commentaires et les mentions J'aime : variez horaires et cibles.
Les règles de bon sens qui en découlent
- Un seul outil par compte. Deux outils qui agissent en parallèle doublent le volume réel sans que chacun le sache.
- Une montée progressive. Évitez les pics soudains et ne changez pas vos limites tous les deux jours.
- Des cibles qualifiées. Les invitations ignorées ou laissées en attente comptent parmi les motifs de restriction cités par LinkedIn.
- Un arrêt immédiat au premier avertissement. CAPTCHA, déconnexions répétées ou chute du taux d'acceptation sont des signaux d'alerte.
- Les étapes LinkedIn en fin de séquence. Valentin Thomy les place après les emails dans son tutoriel, parce que le quota d'invitations est le facteur limitant (voir la vidéo à 8 min 04).
Ces règles diminuent la probabilité d'une sanction, elles ne rendent pas l'outil conforme aux conditions de LinkedIn.
Quelles alternatives aux extensions de prospection détectables ?
Les alternatives sont de deux sortes : changer de canal (email à froid, téléphone) ou changer de méthode sur LinkedIn (setting manuel assisté par des processus, avec les contacts déjà connectés). Aucune n'est « sans risque » en soi, mais elles évitent de faire reposer un actif de dirigeant sur une automatisation que LinkedIn interdit.
Passer au cold email
L'email à froid ne dépend d'aucun compte social : vos domaines et boîtes d'envoi sont séparés de votre profil personnel. Il a ses propres règles (délivrabilité, RGPD), que nous détaillons dans nos guides cold email ou LinkedIn : lequel choisir ? et statistiques cold email 2026.
Faire du setting à la main, avec un système
Dans sa formation gratuite sur le setting LinkedIn (octobre 2025), Valentin Thomy explique que la prospection 100 % automatisée « marche encore » mais s'essouffle, tandis que le 100 % manuel sans système fait perdre du temps ; il défend une voie intermédiaire : des processus de sourcing et de relance, et des messages envoyés à des personnes déjà connectées, ce qui évite le problème des quotas d'invitations. La formation gratuite de setting LinkedIn est disponible en ligne ; sa vidéo d'ensemble sur les canaux d'acquisition B2B replace LinkedIn parmi les autres canaux.
Déléguer à une agence
Confier LinkedIn à une agence ne supprime pas le risque : le compte utilisé reste exposé. Notre guide agence de prospection LinkedIn : prix, limites et risques explique quoi vérifier (compte utilisé, partage d'identifiants, outils).
Quelle politique d'extensions mettre en place dans une équipe commerciale ?
Une règle simple suffit : on autorise les extensions passives, on encadre les extensions de lecture et on interdit les extensions d'automatisation sur les comptes de dirigeants. L'objectif n'est pas d'échapper à un scan, mais de limiter le risque réel : un comportement détectable sur un compte qui représente un actif commercial.
Une checklist à appliquer
- Inventorier les extensions installées sur les navigateurs qui ouvrent LinkedIn (menu des extensions de Chrome).
- Séparer les profils de navigateur : un profil Chrome dédié à LinkedIn, sans extensions superflues.
- Classer chaque extension : passive, lecture ou automatisation ; une extension qui agit sur le compte est interdite aux comptes de dirigeants.
- Vérifier les permissions demandées et la politique de données de l'éditeur avant d'installer.
- Désactiver l'extension en cas de notification LinkedIn, comme l'indique LinkedIn, avant toute reprise.
- Documenter la base légale RGPD de tout outil qui extrait des coordonnées.
Si votre cible est un dirigeant avec un petit réseau
Le cas typique de Dealflow : une entreprise de services B2B dont le fondateur vend lui-même. Son profil LinkedIn est son principal actif commercial ; le mettre en jeu pour gagner quelques invitations par semaine est rarement rentable. Nous préférons une prospection par email, depuis une infrastructure séparée, et des messages LinkedIn envoyés sans automatisation de masse.
Quand Dealflow n'est pas la bonne réponse à ce sujet
Dealflow est l'éditeur de ce guide : cette page sert aussi à présenter notre approche, voici donc ses limites. Dealflow est une agence de prospection B2B payée à la performance, pas un éditeur d'outil : si vous cherchez simplement une extension ou un outil cloud à configurer vous-même, ce n'est pas ce que nous vendons.
Les cas où nous ne sommes pas le bon choix
- Vous voulez un outil et pas un service : une agence ne remplace pas le choix d'une extension ou d'un logiciel pour une équipe interne.
- Votre entreprise réalise moins de 1 M€ de chiffre d'affaires annuel : Dealflow s'adresse, d'après sa page d'accueil, aux entreprises de services B2B au-dessus de ce seuil,.
- Vous cherchez surtout un volume de rendez-vous : Dealflow indique ne pas prendre les projets qui cherchent surtout du volume de rendez-vous.
- Vous voulez automatiser LinkedIn en masse sur votre propre compte : ce n'est pas notre approche, et ce guide explique pourquoi.
Ce que nous faisons à la place
Dealflow ne facture ni fixe mensuel, ni rendez-vous, ni frais de lancement : sa rémunération est de 5 à 20 % de ce que le client encaisse, uniquement après encaissement (relevé sur dealflow.fr en novembre 2026). La prospection se fait par email et LinkedIn depuis l'infrastructure de Dealflow, avec validation de chaque message avant envoi. Pour en savoir plus, voir le guide de la prospection B2B ou nous contacter.
En vidéo
- Tutoriel Lemlist⎥Prospecter en automatique en email et sur Linkedin (Meilleur Guide Lemlist 2025) : Il montre l'extension lemlist, ses limites d'envoi LinkedIn et l'ordre des étapes.
- Book +17 rdv B2B chaque semaine – Formation SETTING LINKEDIN : Setting LinkedIn manuel avec processus, alternative à l'automatisation de masse.
- Voici Les 34 Meilleurs Canaux d'Acquisition en B2B – Formation ACQUISITION B2B : Place de LinkedIn parmi les 34 canaux d'acquisition B2B.
Questions fréquentes
Quelles extensions Chrome LinkedIn détecte-t-il ?
LinkedIn teste la présence de plusieurs milliers d'extensions Chrome : 6 236 relevées par BleepingComputer en avril 2026. La liste mêle outils de prospection, de langue, de recherche d'emploi et extensions sans rapport avec LinkedIn. Seules les extensions qui exposent un fichier aux pages web sont repérables par ce test. LinkedIn ne publie pas sa liste.
LinkedIn peut-il savoir quelles extensions j'ai installées ?
Partiellement. Un script sur le site demande à chaque extension connue un fichier accessible aux pages web ; si le fichier répond, l'extension est considérée comme installée. Les extensions qui n'exposent aucun fichier ne sont pas repérées par cette méthode. LinkedIn ne conteste pas détecter certaines extensions, mais nie en faire un usage sensible.
Mon compte LinkedIn sera-t-il restreint si j'ai une extension détectée ?
Rien ne le prouve. LinkedIn indique que ses blocages réagissent à un comportement automatisé, pas à une extension précise, et aucun cas public vérifié de restriction due à la seule présence d'une extension n'a été trouvé. En revanche, une extension qui envoie des invitations ou scrape des profils expose à une restriction à cause de son activité.
Les outils cloud sont-ils indétectables par LinkedIn ?
Non. Un outil cloud évite l'extension à détecter dans votre navigateur, mais LinkedIn conserve d'autres signaux : volumes, rythmes, connexions, adresses IP. Les règles de LinkedIn visent tous les logiciels tiers qui automatisent l'activité, sans distinction d'architecture. Un outil cloud peut être plus discret ; il n'est pas plus conforme.
Les extensions de prospection comme Kaspr ou Lusha sont-elles interdites ?
Les conditions de LinkedIn interdisent l'extraction de profils par logiciel ou extension. La CNIL a en outre sanctionné KASPR de 240 000 € en décembre 2024 pour la collecte de coordonnées. Utiliser un tel outil reste possible en pratique, mais votre prospection doit respecter le RGPD et vous assumez le risque de restriction de compte.
Combien d'invitations LinkedIn peut-on envoyer sans risque ?
LinkedIn ne publie aucun plafond. Le repère le plus cité est celui de lemlist : 20 invitations par jour ouvré au maximum, environ 100 par semaine glissante, et 100 actions par jour tous types confondus. Ce sont des repères d'éditeur : aucun volume n'est garanti sans risque, et les invitations ignorées comptent aussi.
Firefox ou Safari échappent-ils à la détection d'extensions ?
Peut-être en partie. Le test repose sur les extensions Chromium ; La Growth Machine dit n'avoir trouvé aucune trace du test sur Firefox ni Safari, et The Next Web parle d'une capacité d'empreinte limitée sur Firefox. Aucune de ces affirmations n'est confirmée par un test reproductible publié : ne comptez pas dessus pour protéger un compte.
Que faire si LinkedIn restreint mon compte pour activité automatisée ?
Désactivez immédiatement le logiciel ou l'extension en cause : LinkedIn indique que le compte est réactivé automatiquement à l'heure précisée dans la notification de suspension. Vous pouvez demander un nouvel examen en contactant LinkedIn. Changez votre mot de passe, puis reprenez sans automatisation ou avec un volume très réduit.
Payés uniquement sur ce que vous encaissez.
On prospecte vos cibles, on vous ouvre des deals, et on ne se rémunère qu'une fois vos nouveaux clients encaissés.
Sources
- BleepingComputer : LinkedIn secretly scans for 6,000+ Chrome extensions (3 avril 2026)
- The Next Web : LinkedIn BrowserGate, extension scanning and fingerprinting (5 avril 2026)
- La Growth Machine : extensions Chrome détectées par LinkedIn
- Chrome for Developers : web_accessible_resources
- LinkedIn Aide : logiciels et extensions interdits
- LinkedIn Aide : activité automatique sur LinkedIn
- LinkedIn : Contrat d'utilisation (en vigueur le 3 novembre 2025)
- CNIL : sanction de 240 000 euros à l'encontre de KASPR
- lemlist Help center : définir les limites de votre compte
- Expandi
- HeyReach
- Kaspr
- Waalaxy
- Dealflow : agence de prospection B2B à la performance
Pour aller plus loin
Sur Masterminds
Vous voulez réunir vos meilleurs clients ou prospects ? Masterminds organise des masterminds, retraites et dîners d'affaires, payés à la performance.
Sur UPSL
UPSL, le podcast des fondateurs B2B : des patrons d'agences, de SaaS et de boîtes de services racontent comment ils signent leurs clients.